建立用户与组织关系
本篇按先建人员、再建组织、最后挂关系的顺序,梳理 O2OA 平台中组织、人员、身份、职务、角色与群组的分工,说明各自解决的问题,避免新手把多个入口混淆。文中先讲个人管理中新建人员的必填项与初始密码脚本的可改方式,再讲组织架构的分层建法与组织类别、管理者字段的用途,最后说明加入组织即生成身份记录、同一人可在多个部门任职,并列出批量导入与常见问题的边界。
适用版本 v8 及以上(初始密码规则自 v9.5 起有变更,见第一节)第一次打开 O2OA 的组织管理,很容易懵:六个入口看起来都在管人,到底该先动哪一个?顺序错了,后面要成片返工——所以先花两分钟把这张表看完。
| 概念 | 是什么 | 解决什么问题 |
|---|---|---|
| 组织 | 树状层级:公司 → 部门 → 科室 | 决定数据归属和流程的流转范围 |
| 人员 | 一个自然人对应一个账号 | 登录、经办、审批的主体 |
| 身份 | 人员与某个组织的关联关系 | 支持一人多岗、兼职、借调 |
| 职务 | 组织内的岗位类别,如「部门正职」 | 流程按职务找人,人员变动不用改流程 |
| 角色 | 跨组织的功能权限集合 | 控制能操作哪些模块,如系统设置、日志 |
| 群组 | 跨组织的人员集合 | 按特征批量选人,如「应急小组」「评审专家」 |
记住一句话就能分清:组织管「在哪」,身份管「是谁的谁」,职务管「部门里的位置」,角色管「能干什么」,群组管「和谁一组」。
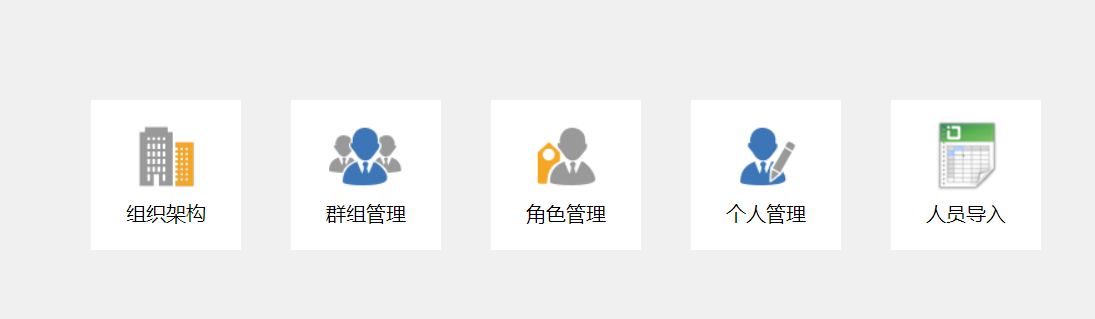
组织管理的五个入口:组织架构、群组管理、角色管理、个人管理、人员导入
另外还有一个人员导入入口,用 Excel 模板把组织架构、人员信息、群组信息成批导入导出,适合初始化或做数据备份。规模大的单位请直接跳到文末「常见问题」第一条,那里说清了批量导入的现实边界。
一、创建人员信息
左侧导航进入个人管理,点右上角「+」新建。这里有个新手最容易搞错的地方:一个自然人只建一条人员记录。后面把他挂到不同部门,靠的是「身份」(见第四节),不是重复建人。重复建人会导致同一个人有两套账号、两条审批记录,后期很难合并。
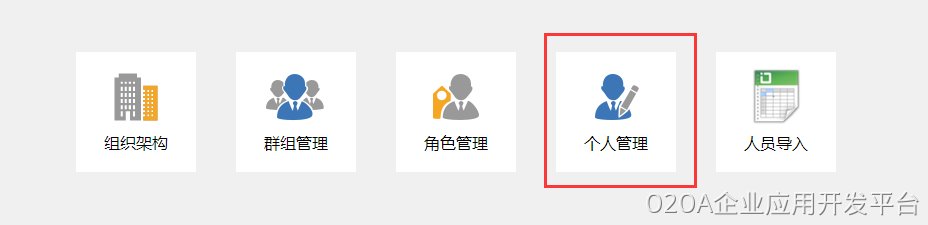
从左侧导航「个人管理」进入
填写人员信息,其中三项是必填:
| 字段 | 必填 | 说明 |
|---|---|---|
| 人员名称 | ✅ | 登录后显示的姓名 |
| 手机号码 | ✅ | 也是初始密码的来源(v9.5 起取后 6 位 + %o2) |
| 唯一编码 | ✅ | 全系统唯一,建议直接用工号 |
| 部门、职务、角色等 | — | 不在这里填,后续在组织里配置 |
填完点保存人员信息,一条人员记录就建好了。
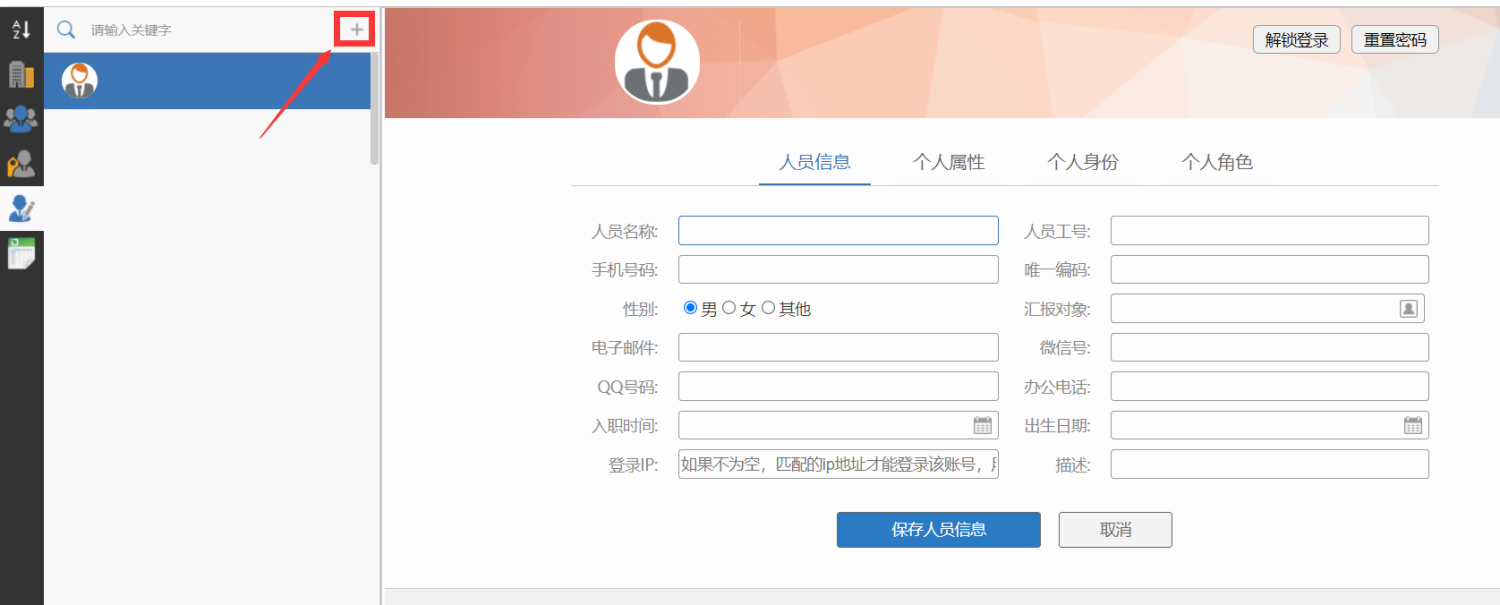
三项必填,其余选填
初始密码不是固定规则,是一段可以改的脚本
新建账号时系统会给一个初始密码,但它并不是写死的字符串,而是由一段可以自己修改的脚本算出来的。也正因为如此,不同版本的默认规则并不一样——这一点经常被忽略,尤其是从旧版本升级上来的环境。
| 版本 | 初始密码规则 | 手机号 13800138000 对应 |
|---|---|---|
| v9.5 之前 | 手机号后 6 位 | 138000 |
| v9.5 及之后(含 V10) | 手机号后 6 位 + %o2 | 138000%o2 |
这条变更不是悄悄改的,v9.5 的更新说明里专门列了一条「用户默认密码规则调整:强化初始安全设置」,目的就是降低默认密码过于简单带来的风险。
加这个后缀不是随手装饰:纯 6 位数字是最典型的弱密码,生日、手机号后 6 位这类组合几乎都在密码字典的第一页。加固定后缀虽然仍算不上强密码,但至少避开了最常见的批量撞库。

截图来自 V10 演示环境,脚本框里即为当前生效的默认规则
要查看或修改这条规则,进 系统设置 → 安全配置 → 密码配置。界面上「用户初始密码」下面直接摆着这段脚本,默认是这一行:
return person.getMobile().slice(-6) + "%o2";
person 代表当前正在新建的这个人员对象,脚本返回什么,初始密码就是什么。所以换成别的规则也很直接:
| 想要的规则 | 脚本写法 |
|---|---|
| 手机号后 6 位(不带后缀) | return person.getMobile().slice(-6); |
| 直接用工号 | return person.getEmployee(); |
| 用唯一编码后 6 位 | return person.getUnique().slice(-6); |
账号安全相关的三个控制
在人员信息里还有一个容易被忽略的字段,加上列表上的两个操作按钮,构成了账号的基本安全控制:
| 功能 | 位置 | 作用 |
|---|---|---|
| 登录 IP 限制 | 人员信息的「登录 IP」 | 填了指定 IP,该账号只能在对应机器登录;留空则不限制 |
| 解锁登录 | 人员信息操作按钮 | 用户多次输错密码会锁号,管理员用它手动解锁 |
| 重置密码 | 人员信息操作按钮 | 忘记密码时按当前密码策略重新生成,不是恢复成原密码 |
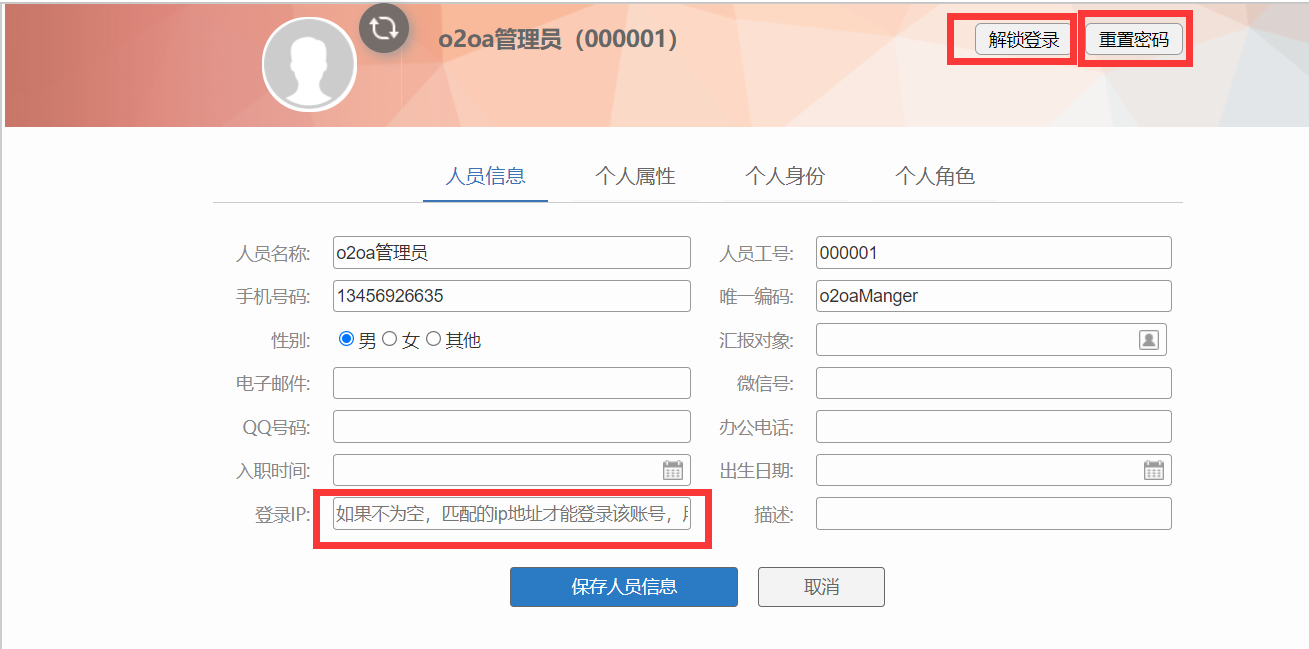
人员列表上可直接执行解锁与重置密码
二、创建组织架构
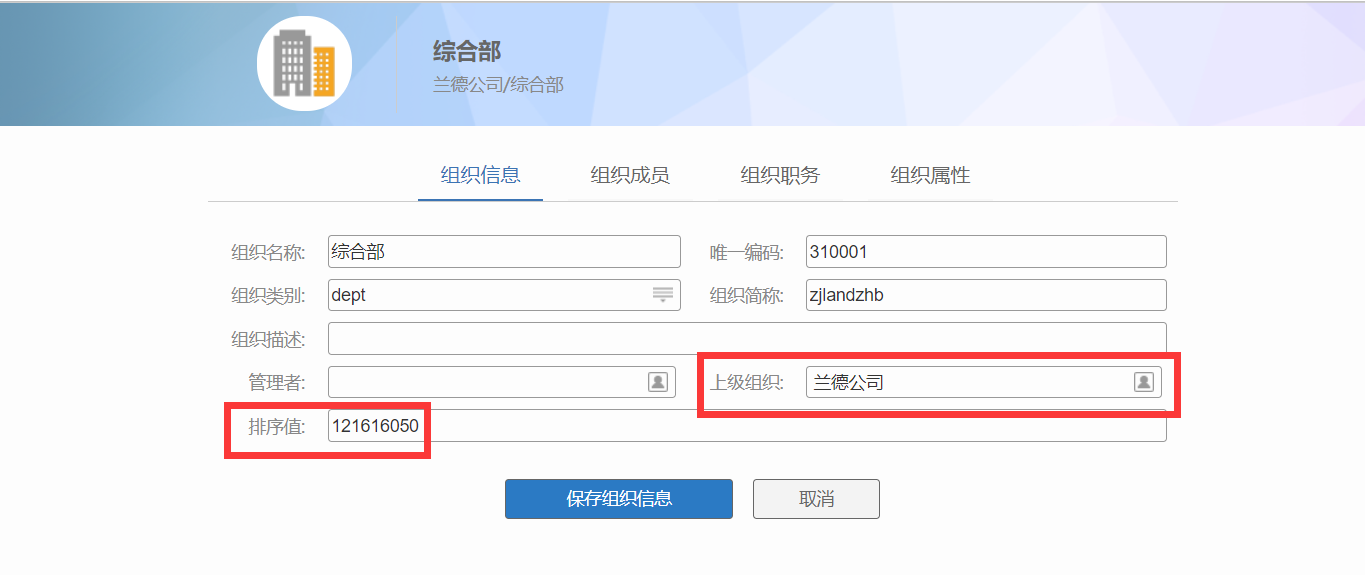
1. 创建一级组织(公司)
从左侧导航进入组织架构,点「+」新建。组织和人员不同,它是树状结构,所以建的时候就要想好层级怎么分——是按「公司 → 部门 → 科室」三层,还是「公司 → 部门」两层。层级一旦被流程引用就不建议再改,开工前先画一遍。
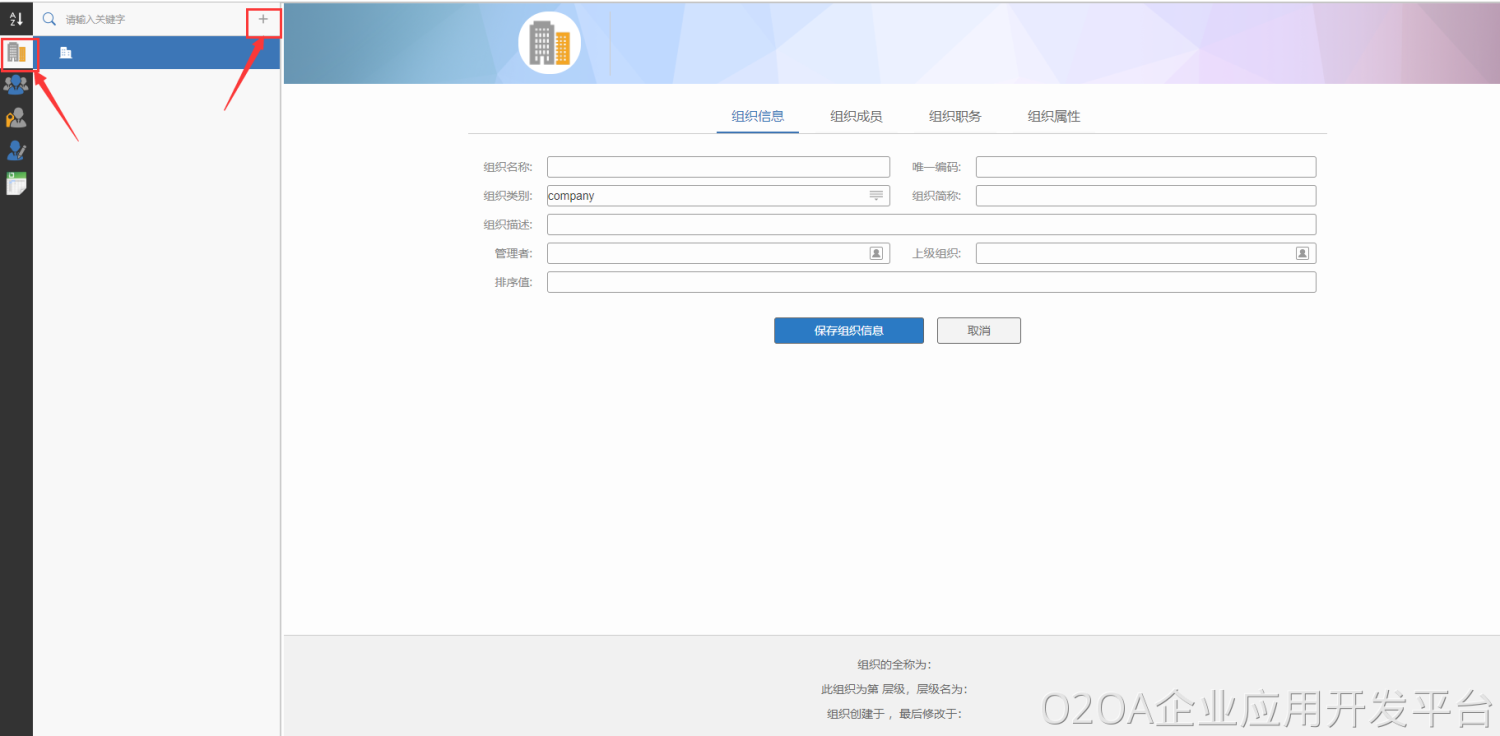
组织信息同样是三项必填:组织名称、唯一编码、组织类别。
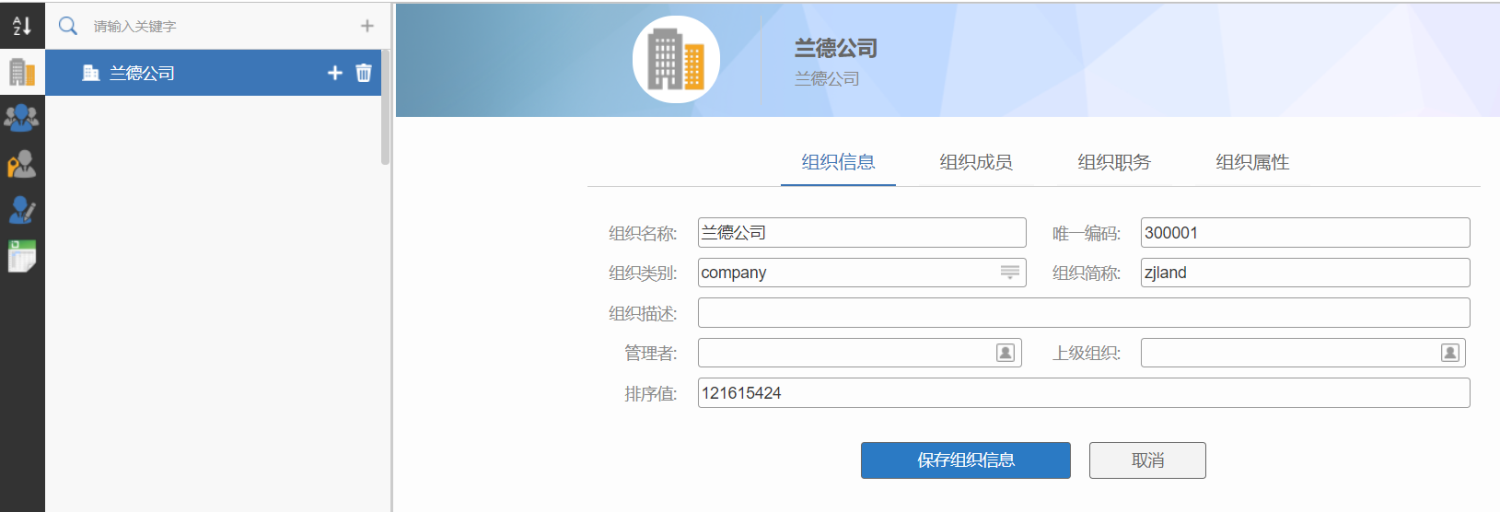
「管理者」字段用于分级分权
这里的管理者字段常被空着不填。它的作用是分级分权:把某个组织的管理权交给对应负责人,让他自己维护本组织范围内的人员,而不是所有人事调整都挤到管理员一个账号上操作。部门多、人员流动大的单位值得配。
2. 组织类别与排序值
| 字段 | 怎么填 | 用途 |
|---|---|---|
| 组织类别 | 可直接输入新值,也可以选已有值。常用 company / comp、department / dept / 部门 | 人员选择框按类别过滤。手输的新类别会被记住,下次可直接选 |
| 排序值 | 填整数,数字越小越靠上 | 控制同级组织的显示顺序,不填则按创建顺序 |
组织类别直接决定人员选择框长什么样:类别填对了,选人时就能先按「公司 / 部门」过滤再挑人;类别乱填,选人框里所有组织平铺一团,几百个部门的单位会很难用。
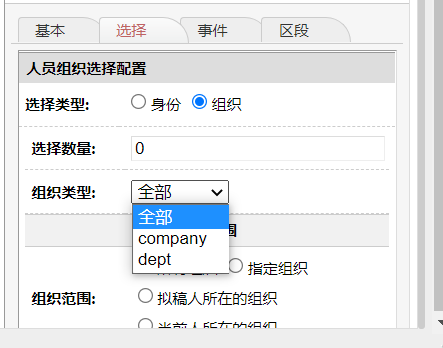
类别填对,人员选择框才能按层级筛选
3. 创建二级、三级组织
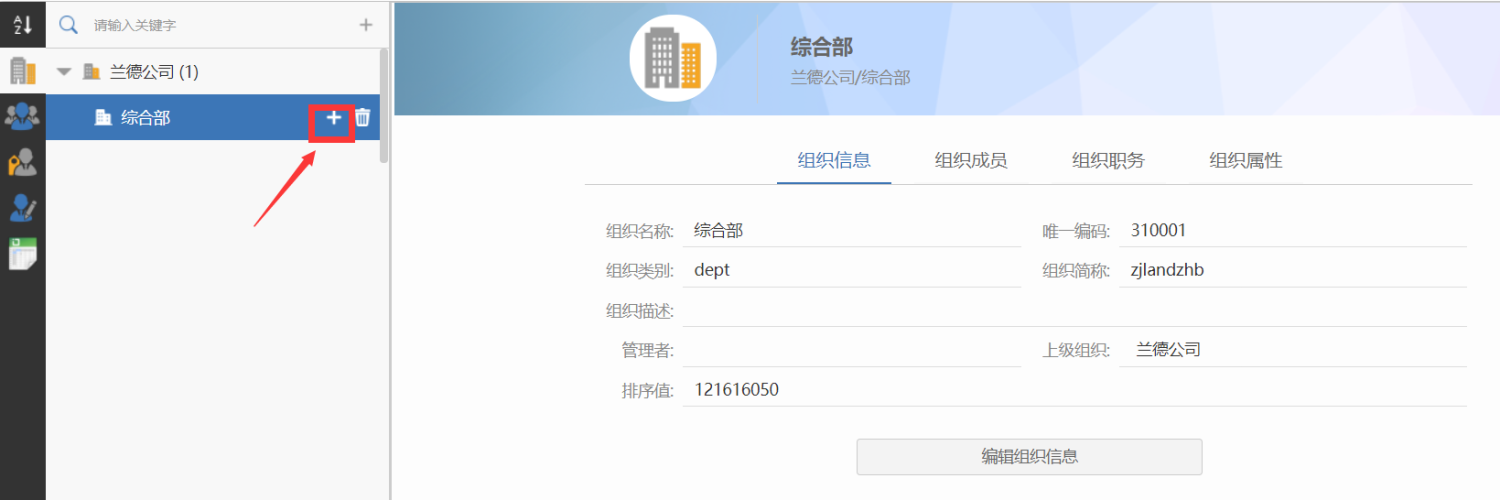
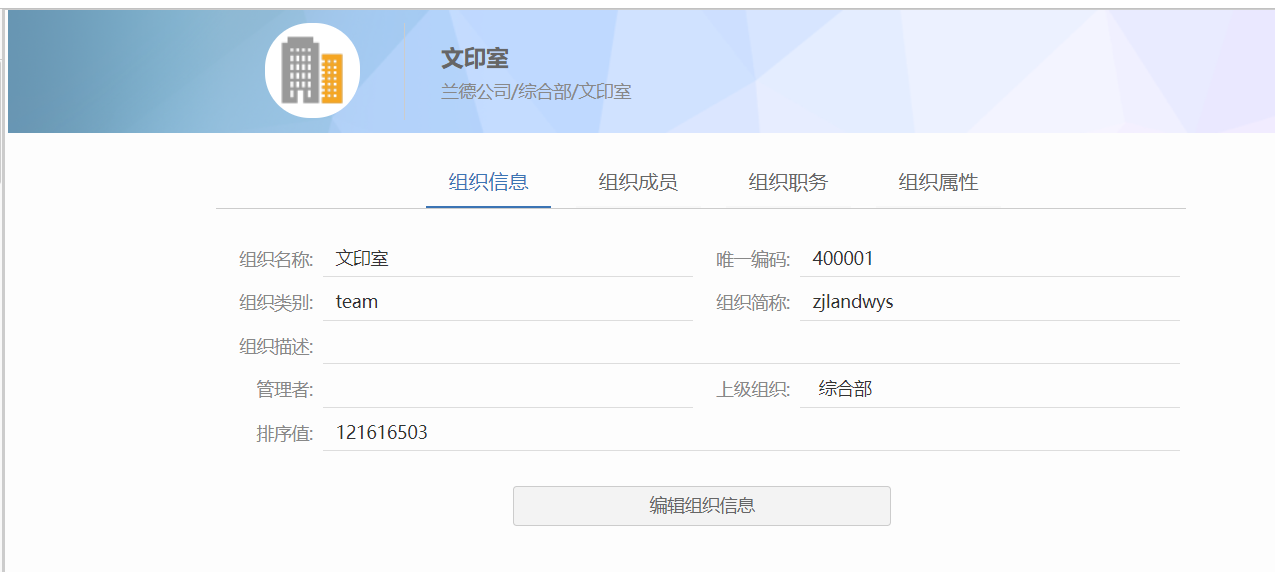
建下级组织不用另外找入口:在目标组织右侧点「+」即可。上级组织会自动带出,不需要手填,操作步骤和建一级组织完全一样。
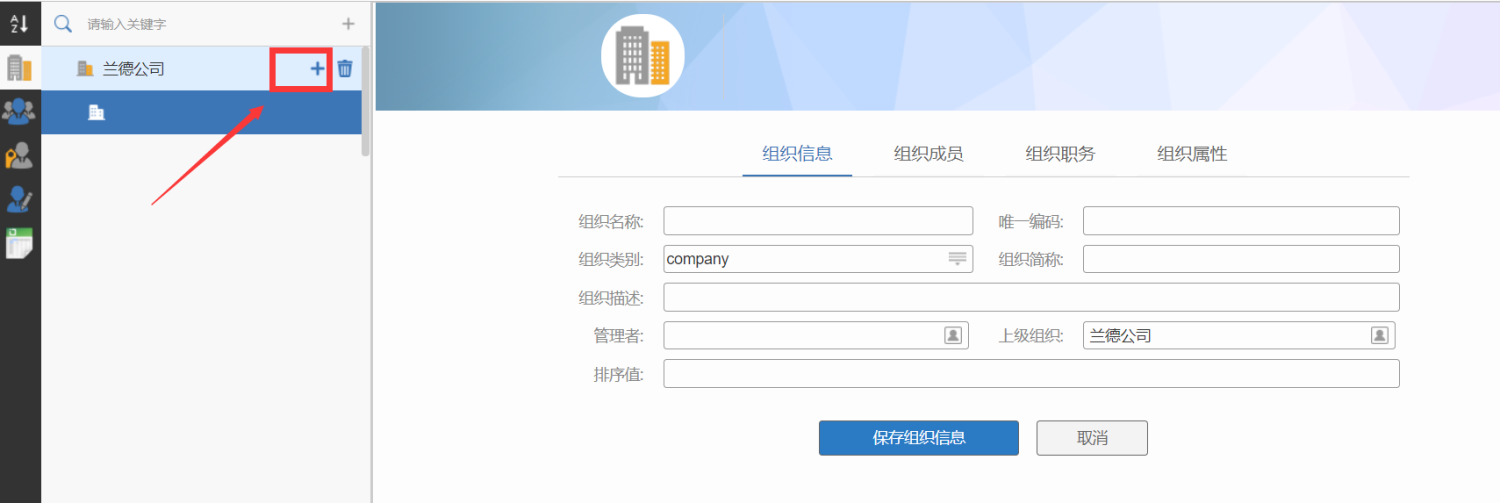
继续在部门下建科室,就是三级组织:
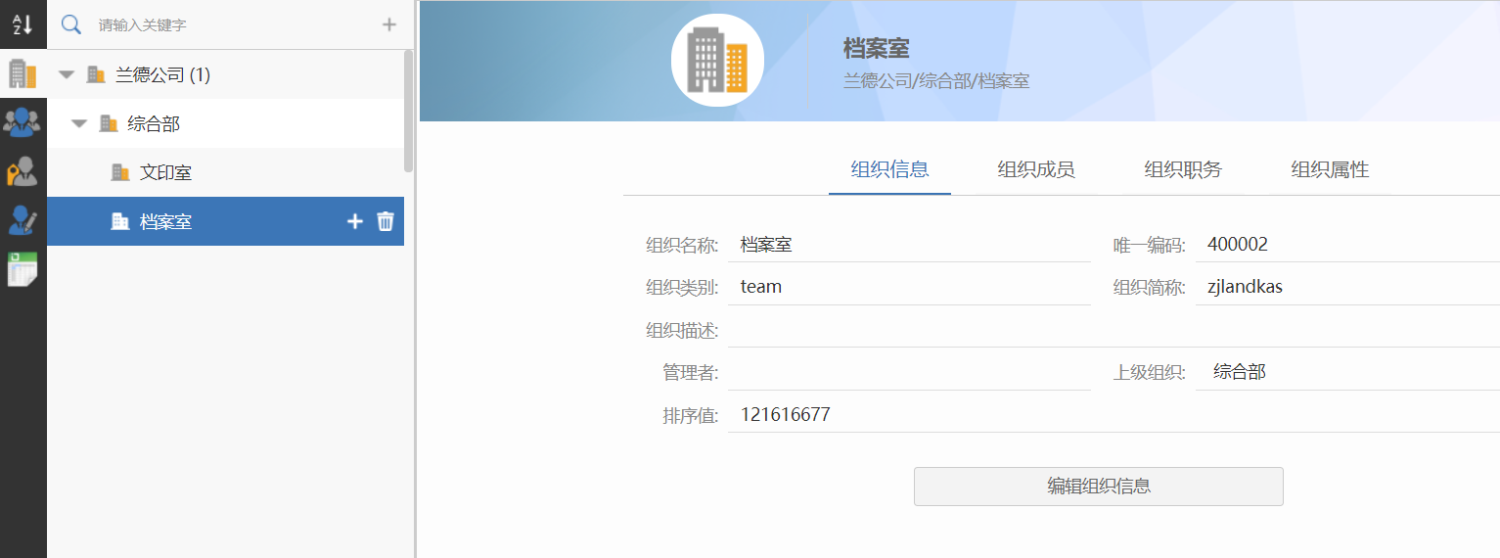
同级再建一个「档案室」,组织结构就成型了:
三、把人员加入组织
人和组织都建好之后,需要把两者关联起来。点击目标部门 → 右侧切到「组织成员」标签 → 点「添加」→ 在人员选择框里挑人 → 确定。

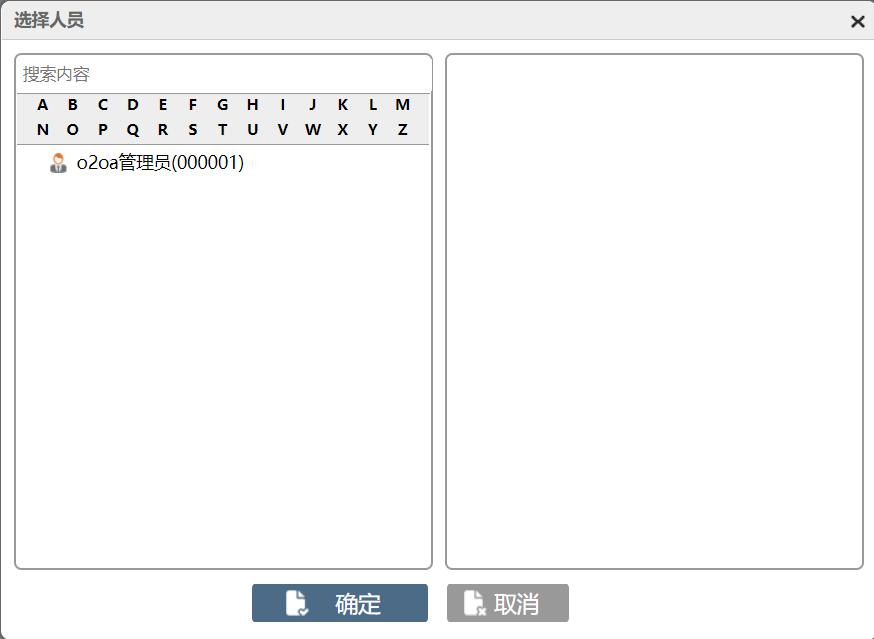
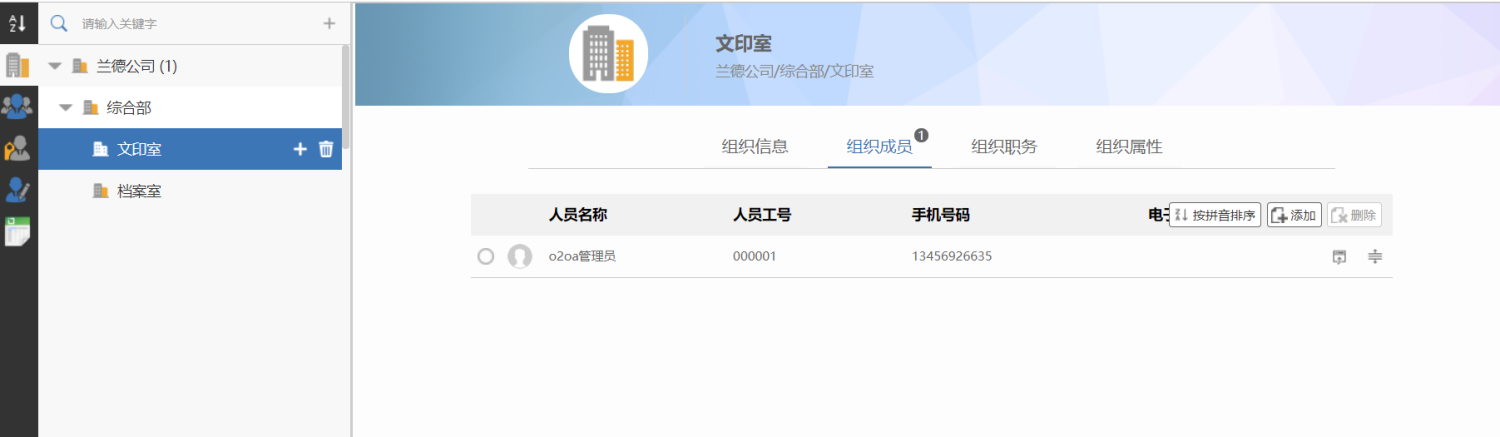
这一步动作很简单,但它的本质不是「把人放进部门」,而是为该人员建立一条身份记录。理解这一点,才能看懂下一节。
四、理解「身份」:一个人为什么能有多个部门
现实里同一个人常常身兼数职:既是 A 部门主管,又在 B 项目组兼职,还被借调到 C 小组。系统不会为此建三个账号,而是为这一个人在三个组织下各生成一条「身份」。
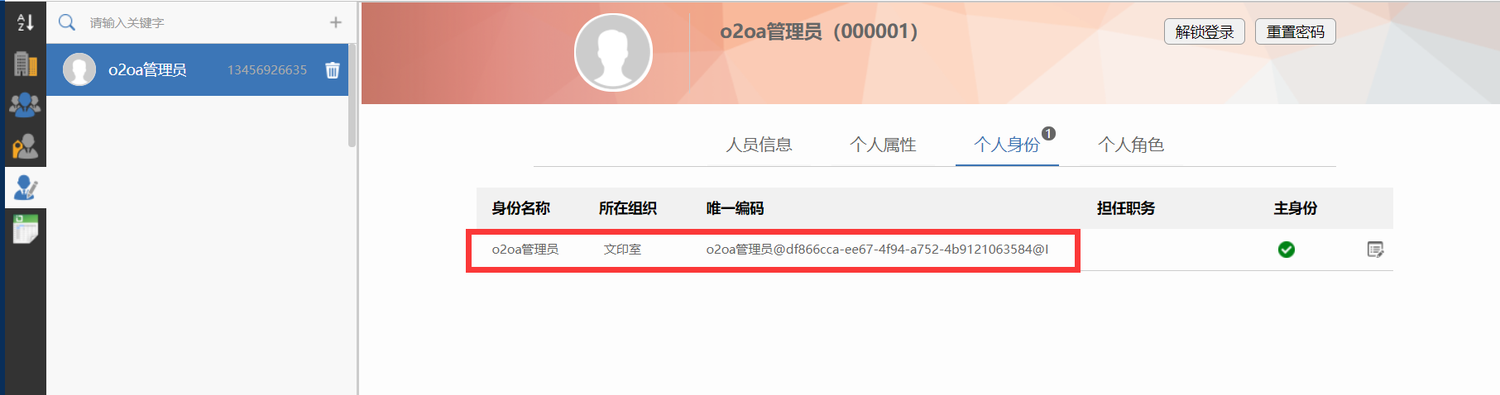
同一个人员在不同组织下有多条身份
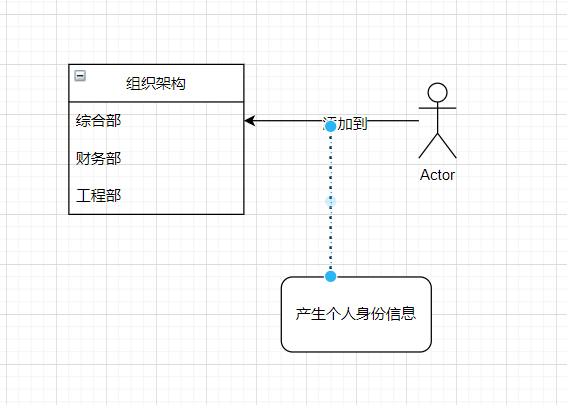
兼职、借调都会产生新的身份,而不是新的账号
身份是 O2OA 组织模型里最容易被误解的一环,因为它有一个隐含行为:流程发起时会记录该人员当时的身份与所属组织。
五、配置组织职务
1. 添加职务
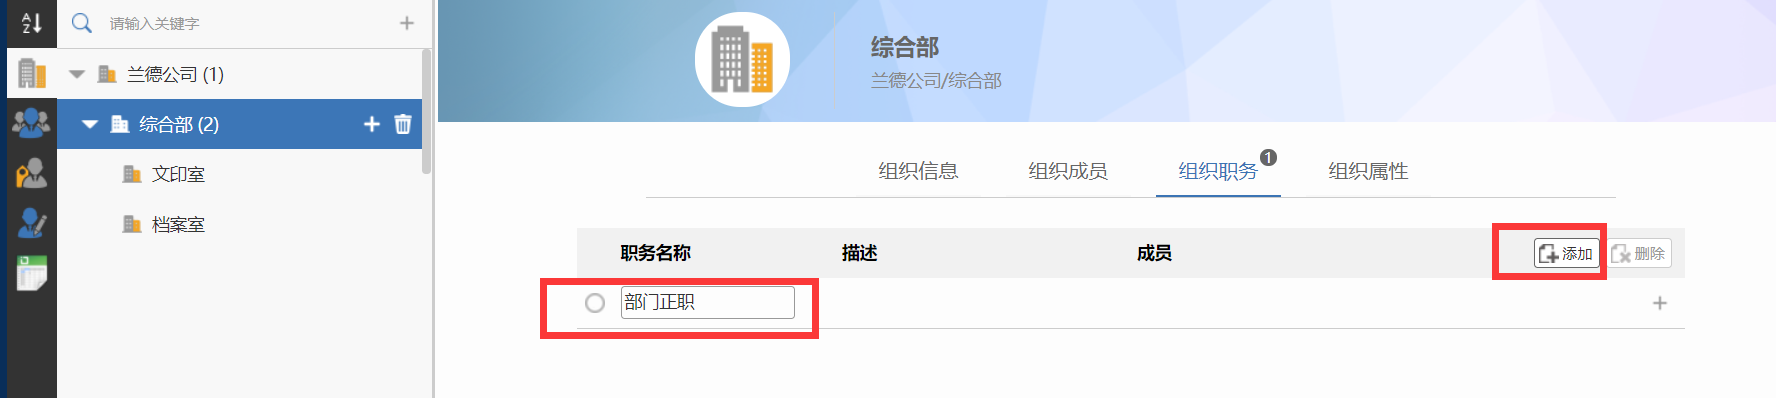
选中一个部门 → 点组织职务 → 点添加 → 在「职务名称」里填类别,比如「部门正职」。注意填的是职务类别,不是某个人的名字。
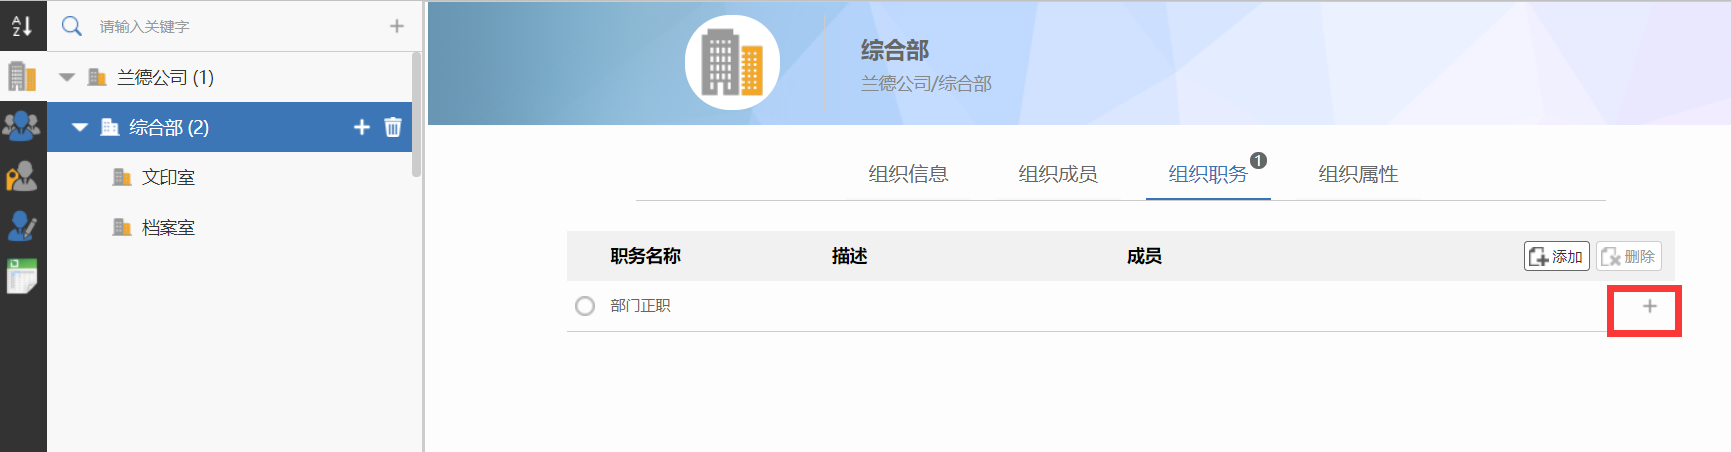
职务建好后,点职务名称后面的「+」把具体人员挂上去:
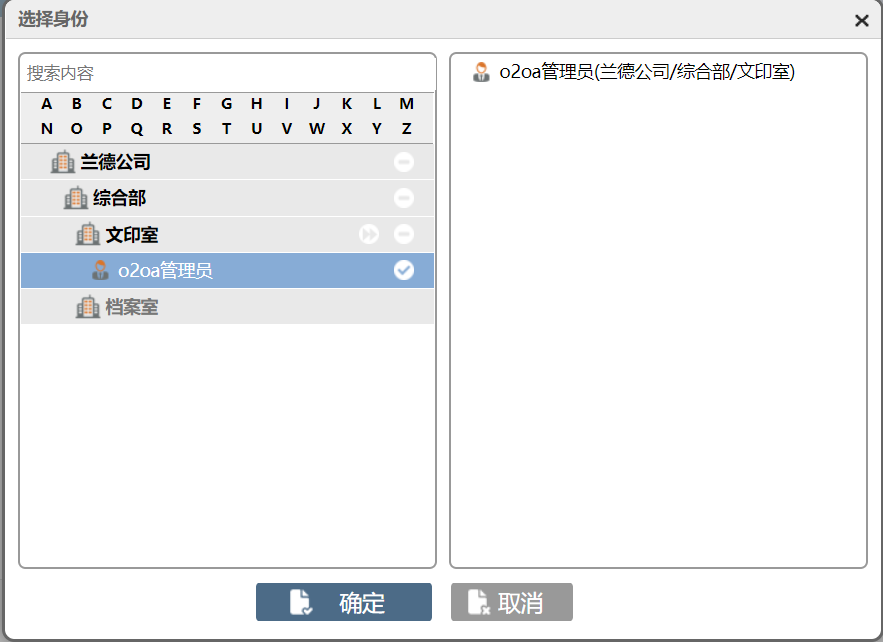
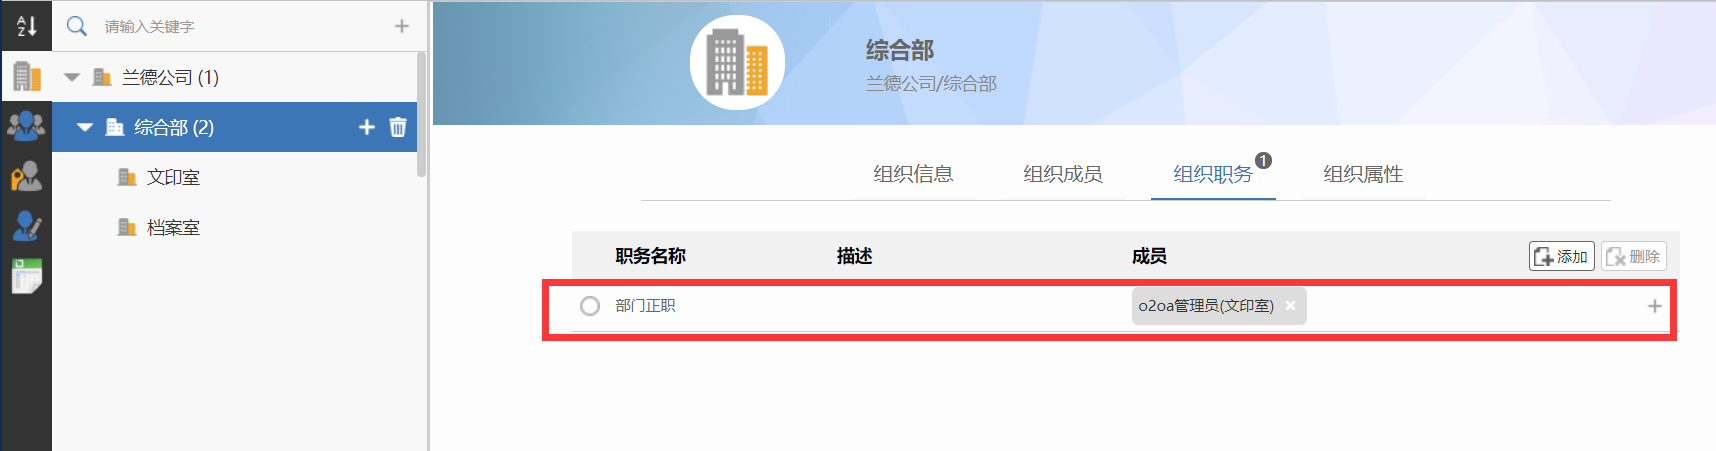
用同样的方式再加「副职领导」等职务。
2. 职务和岗位有什么区别
| 对比项 | 职务(O2OA) | 岗位(传统人事口径) |
|---|---|---|
| 对应人数 | 一个职务可多人担任 | 一个岗位只对应一人 |
| 归属关系 | 一个职务可被多个部门共用;一个部门也可有多个职务 | 绑定具体岗位编制 |
| 设计目的 | 让流程能按「角色位置」找人,而不是按具体的人 | 人事编制管理 |
一句话:岗位是「这个位置有一个人」,职务是「这个位置上有一类人」。O2OA 里大量使用职务,最常见的场景就是流程——
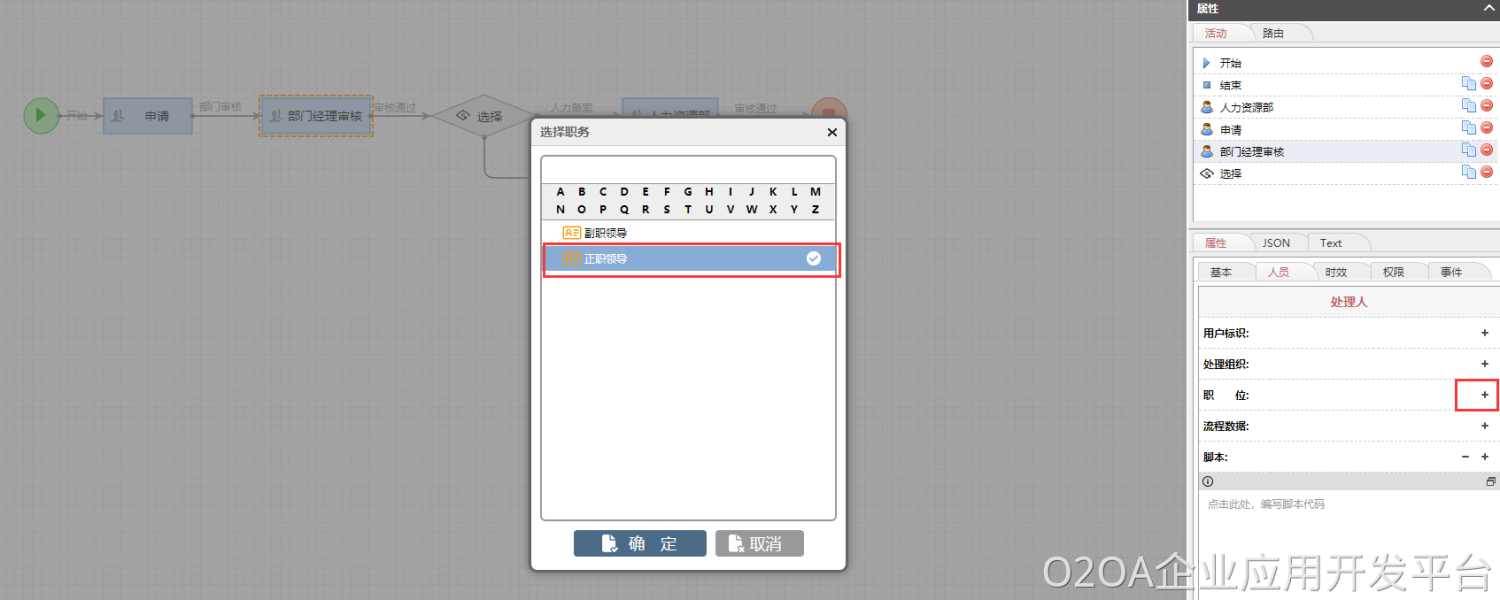
流程节点上按职务指定处理人,而不是写死具体某人
用职务而不是直接指定人,换来两个好处:
- 流程能自动找到处理人。按「部门正职」找人,无论谁当这个正职,流程都能正确路由
- 流程和人员解耦。人事调整时只改职务设定,几十条流程一条都不用动
第 2 点尤其值得强调:如果流程里写死的是具体某个人,一次调岗就要翻遍所有流程去改,而且很难查全。用职务是唯一能让组织调整不牵连流程的做法。
六、角色与功能权限
职务解决的是「这个人在部门里的位置」,角色解决的是另一个问题:这个账号能操作系统的哪些功能。两者互相独立,一个人可以既有职务又有角色。
| 对比项 | 职务 | 角色 |
|---|---|---|
| 回答的问题 | 这个人在部门里是什么位置 | 这个账号能操作哪些功能模块 |
| 作用范围 | 限于所属组织 | 跨组织,全局生效 |
| 典型用法 | 流程按职务找审批人 | 控制谁能进系统设置、看操作日志、管应用 |
1. 给角色添加成员
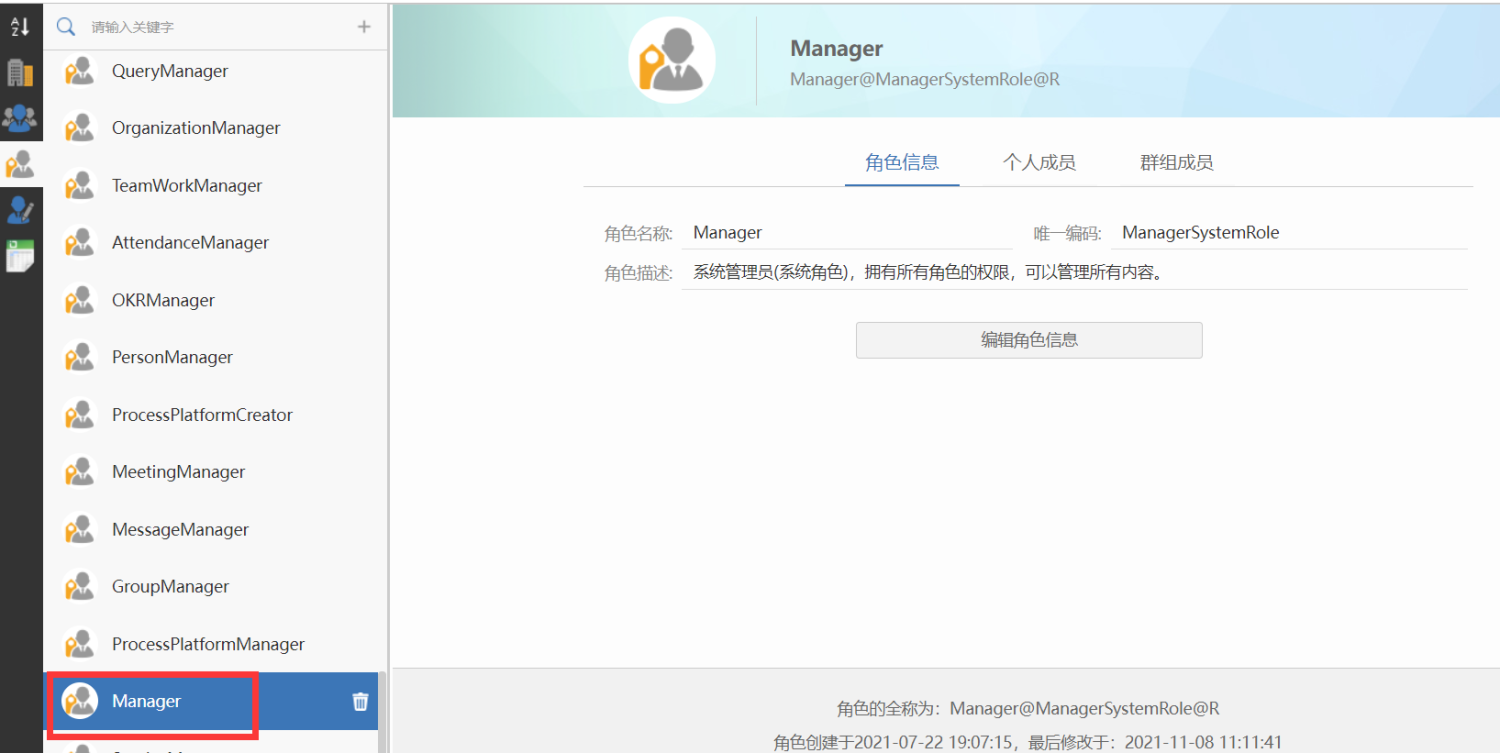
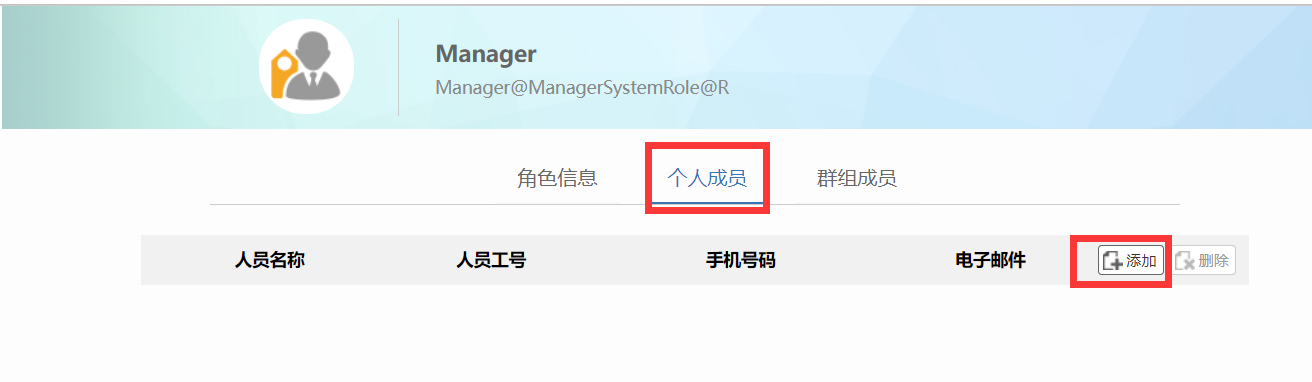
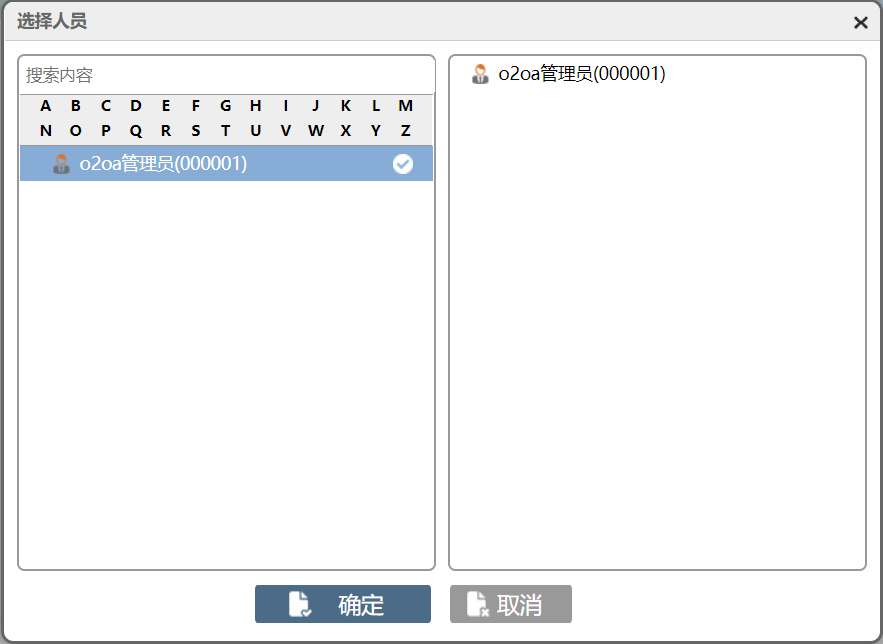
左侧导航进入角色管理 → 选中角色(下图以 Manager 为例)→ 右侧切到「个人成员」→ 点「添加」→ 选人 → 确定。
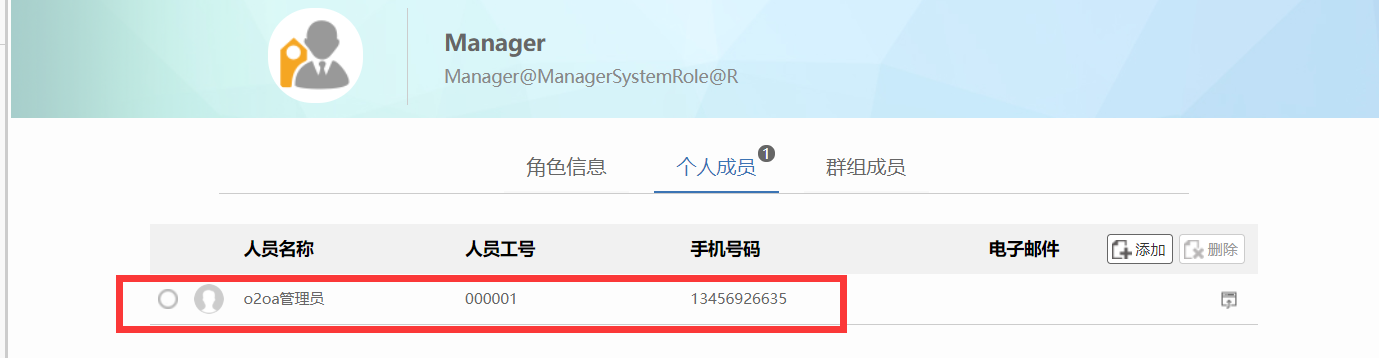
2. 内置角色
O2OA 预置了一批角色,按功能域划分,不需要自己从零建。日常最常用的是 Manager——需要管理整个平台(系统设置、日志、应用管理)的账号挂这个角色即可,不必使用 xadmin。xadmin 建议只作为应急账户保留。
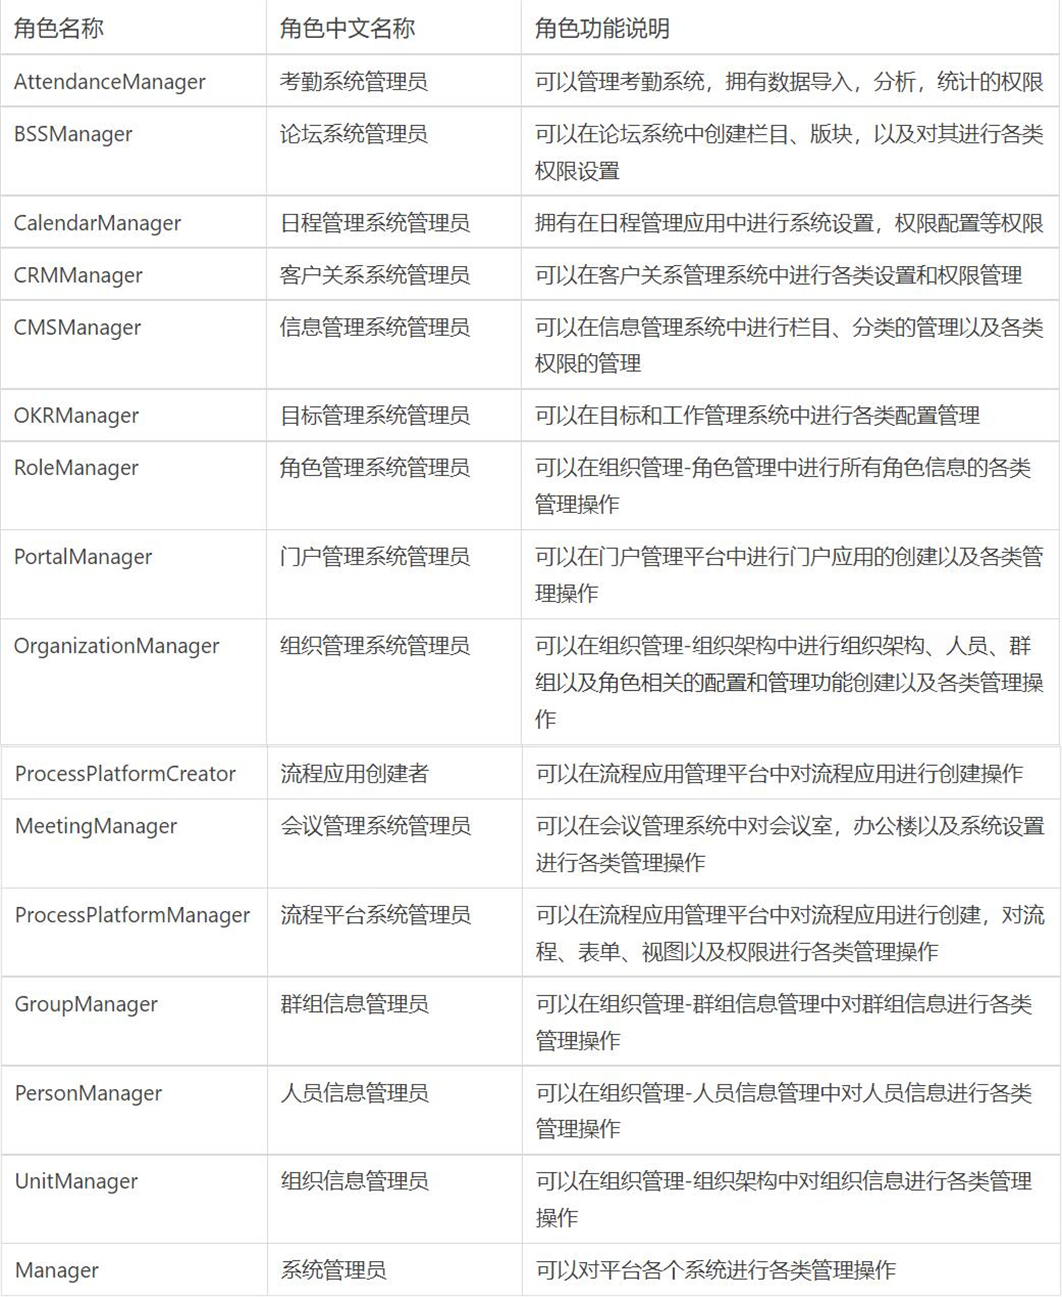
内置角色按功能域划分,Manager 是平台管理角色
七、创建群组
群组是本文六个概念里最轻的一个:具有相同特征的人群集合,平铺、没有层级、不归属某个组织。和组织的主要区别在于——组织决定数据和流程归属,群组只用于批量选人。
| 对比项 | 组织 | 群组 |
|---|---|---|
| 结构 | 树状,有上下级 | 平铺,无层级 |
| 是否影响数据归属 | 是,决定流程流转范围 | 否,纯粹是人员集合 |
| 典型用途 | 部门、科室、公司 | 应急小组、评审专家、值班人员 |
左侧导航进入群组管理,点「+」新建:
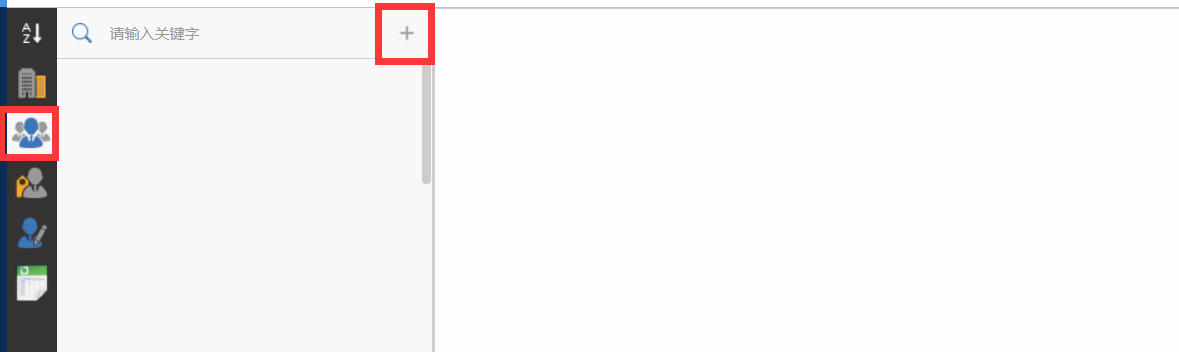
填群组名称后保存:
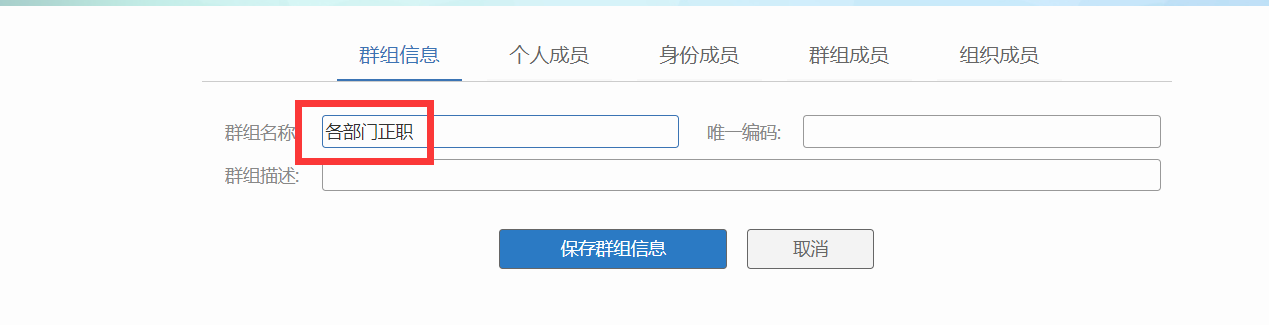
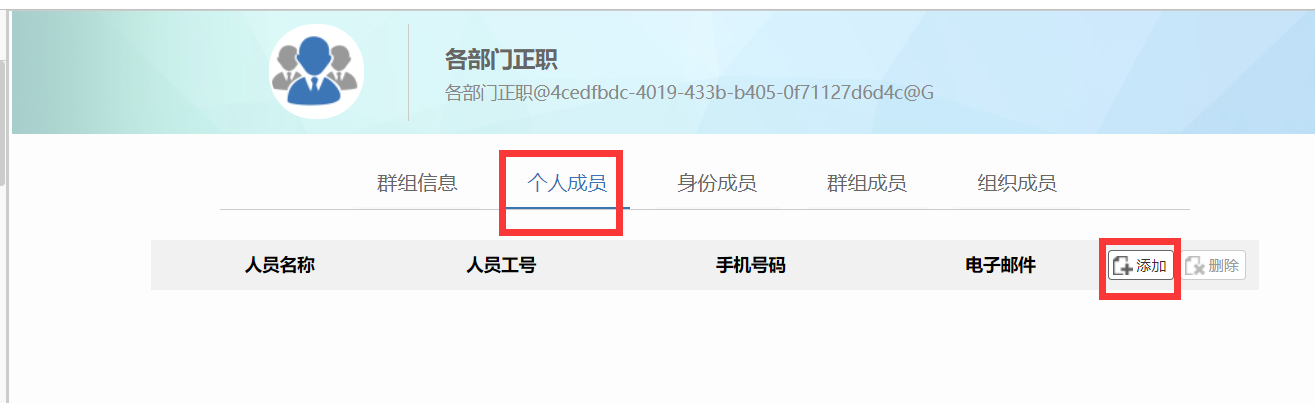
然后切到「个人成员」标签,点「添加」往群组里放人:
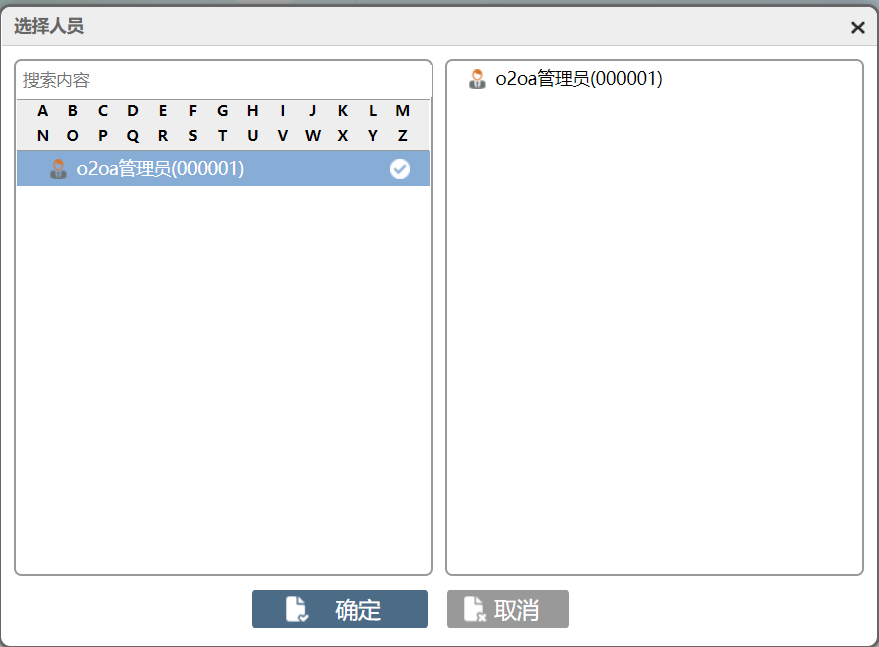
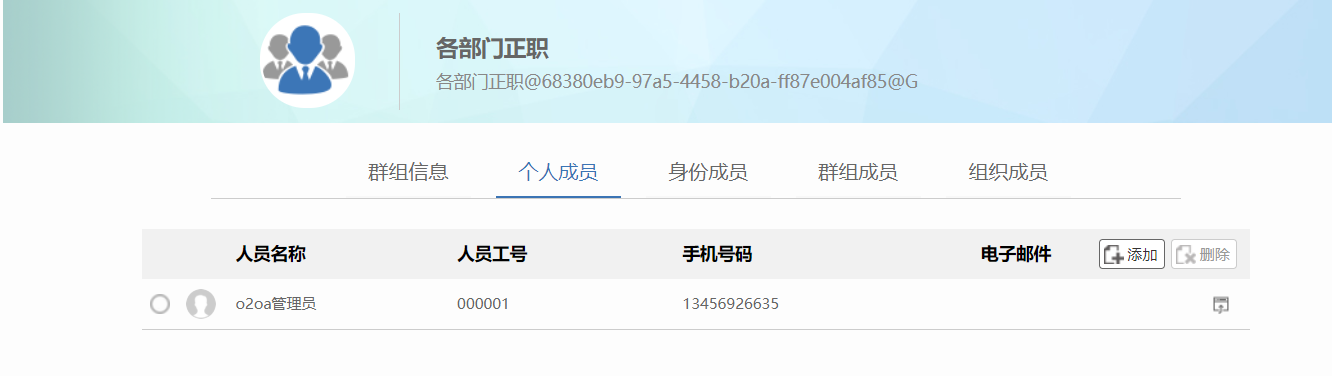
最后确认成员已经在列:
相关内容
- ›组织系统数据的导入导出同系列
- ›组织管理中开发遇见的常见问题同系列
- ›组织数据的维护:清除人员组织信息同系列
- ›使用鉴权配置控制接口的调用权限
- ›关联内容管理文档和审批流程
建立组织关系时最常见的 4 个问题
整理自藕粉社区真实提问,按浏览量排序
Q一千多名人员,只能一个个手工录入吗?能不能用 Excel 批量导入?
社区里官方的回复是:目前没有开箱即用的人员导入界面,但预留了扩展口子——可以在表单或门户页面上挂一个事件,在事件里执行导入脚本读取 Excel 模板。不过如果你的规模在千人以上,更现实的路径是走企业微信 / 钉钉的组织架构同步,或用开放接口批量写入,而不是自己维护一套导入脚本——人事变动是持续的,一次性导入只解决第一天的问题,后面每次调整还得再来一遍。
相关:本文开头的「人员导入」入口用于组织数据的导出导入与备份。
查看原帖讨论 · 9,889 次浏览
Q人员调了部门,为什么流程送审对象还是原部门的领导?
这是身份的作用域决定的,不是数据错乱。流程发起时会记录该人员当时的身份与所属组织,已发起的文件沿用发起时的归属;人员调动后,新发起的文件才会走新部门。另外权限与组织关系有缓存,刚调整完需要过一段时间(或重新登录)才全部刷新。排查顺序:① 这是不是调整前就已发起的文件 ② 该人员的身份是否真的挂在新部门下 ③ 是否刚改完还在缓存周期内。
查看原帖讨论 · 9,585 次浏览
Q给账号配了角色,为什么系统设置、日志还是没有权限?
先确认角色本身对不对:要与 xadmin 同等的平台管理权限,Manager 就够了,不用逐个角色去开。然后是最容易漏的一步——必须让该账号重新登录。权限在登录时读取并缓存,不重新登录不会生效,社区里有人为此排查了半天,最后自己重新登录就正常了。
查看原帖讨论 · 9,466 次浏览
Q导入组织人员 Excel 时报 Request json error,怎么查?
这个报错是后端处理中断后的笼统提示,得往下看真正的异常。按经验优先排查四类:① 必填字段有空值(组织名称、唯一编码、组织类别);② 唯一编码重复;③ 上级组织引用不存在(先导组织、再导人员);④ 表头或列顺序与模板不一致。建议先用 2–3 行数据试导,通过后再全量导入,别一上来就导几千行。
查看原帖讨论 · 9,575 次浏览
以上问题仍无法解决?到 藕粉社区 提问,或致电 400-888-0545。

下一篇:组织系统数据的导入导出

 浙公网安备33010602013943号